2026年9月10日、世界のAI業界に激震が走る告発レポートが公表されました。米国の最先端AI企業・Anthropic(アンソロピック)が、「中国のAI企業および軍関係者が、同社のフラッグシップAI『Claude(クロード)』を組織的に不正利用し、自国AIの訓練や軍事監視に転用していた」と公式発表したのです。
産経新聞をはじめとする国内外の主要メディアが一斉に速報を打ったこのニュース。まずは事実として何が報じられたのか、元となった報道ポストをご覧ください。

- 1. 【速報ファクト】なぜAnthropicは激怒したのか?産経報道で明るみに出た「Claude無断利用」の全貌
- 2. 【徹底解説】なぜそこまでしてClaudeが欲しかったのか?「モデル蒸留(Distillation)」のヤバすぎる手口
- 3. 【背筋が凍る軍事転用】人民解放軍がClaudeに監視カメラ数百台を読み込ませた理由
- 4. 【狡猾な偽装工作】シンガポールと日本を経由した「5,380個の幽霊アカウント」
- 5. ぶっちゃけ今後どうなる?米中AI冷戦の激化と、私たち一般エンジニア・ユーザーへの影響
- 6. 生身のエンジニアが語る本音Q&A(ぶっちゃけFAQ 3問)
- 7. まとめ:AI開発の「道徳と覇権」が衝突した歴史的転換点
1. 【速報ファクト】なぜAnthropicは激怒したのか?産経報道で明るみに出た「Claude無断利用」の全貌
まず、感情論や憶測を一切排して、公表された客観的ファクト(5W1Hと具体的数字)を整理します。今回のAnthropicによる告発内容は、単なる「規約違反でアカウントをバンした」というレベルの話ではありません。国家規模・メガテック規模の組織的な知財フリーライドと安全保障侵害の記録です。
【公表された具体的ファクトと数値一覧】
- 最大規模の関与者「アリババグループ(Alibaba Group)」: 中国EC・クラウドの巨人であるアリババが、Claudeに対して「答えを導き出すまでの論理的思考プロセス(Chain-of-Thought / CoT)」を大量に出力させ、その生成ログを教材データとして自社の主力基盤モデル「千問(通義千問 / Qwen)」の学習に利用していた。
- 偽装アカウント「5,380件」を駆使した「月之暗面(Moonshot AI)」: 中国で急成長中の新進気鋭AIユニコーン・Moonshot AIが、米国のアクセス制限や利用規約を潜り抜けるため、所在地をシンガポールや日本に見せかけた「5,380件もの不正アカウント」を組織的に運用していた。
- 中国軍(人民解放軍 / PLA)による軍事・監視転用: 人民解放軍に関係するとみられる利用者が、数百台規模の街頭・施設監視カメラの映像データをClaudeのマルチモーダル機能に読み込ませ、特定人物の行動パターン解析や追跡を行っていた。
- 即時遮断措置: Anthropicの脅威インテリジェンスチームがこれらの異常通信パターンとプロキシ網を検知・特定し、関与した数千件のアカウント群をすべて即座に凍結・遮断。
日々Claude 3.5 SonnetやOpusの驚異的なコーディング能力、深い論理的思考力に依存して仕事をしている生身のエンジニアである私からすれば、この記事を読んだ瞬間に「やっぱり起きていたか……!」という生々しい納得感と、背筋が凍るような戦慄が同時に押し寄せてきました。
なぜ中国企業は、自前でGPUを回してゼロから学習させず、莫大なリスクを冒してまで米AnthropicのClaudeに執着したのか?その核心にあるのが、AI開発における最大のタブーであり禁断の果実である「モデル蒸留(Distillation)」という技術です。
2. 【徹底解説】なぜそこまでしてClaudeが欲しかったのか?「モデル蒸留(Distillation)」のヤバすぎる手口
「モデル蒸留」と聞いても、非エンジニアの方にはピンとこないかもしれません。分かりやすく人間社会に例えてみましょう。
ある天才博士(Claude)が、何十年もの歳月と数百億円の学費(GPU電気代・研究費)をかけて、世界中の難問を解く「論理的思考力」を身につけました。普通なら、別の人間(後発AI)が同じレベルに達するには、同じように図書館に通い詰めて何年も勉強しなければなりません。
ところが「モデル蒸留」とは、その天才博士に何十万問もの質問を浴びせかけ、「先生、どうやってその答えを導き出したんですか?ノートに全部考え方を書き出してください」と頼み込み、天才博士が書いた完璧な解答ノート(思考プロセス)だけをごっそり回収して、自分の子供(自社AI)に丸暗記させる手法です。
この手法を使えば、ゼロから何万台ものGPUを数ヶ月間フル稼働させて数千億円を燃やす必要がなくなります。わずか数百万円から数千万円のAPI利用料を払うだけで、「Claude並みに賢い思考回路」を自社の軽量AIにそっくりそのまま移植できてしまうのです。
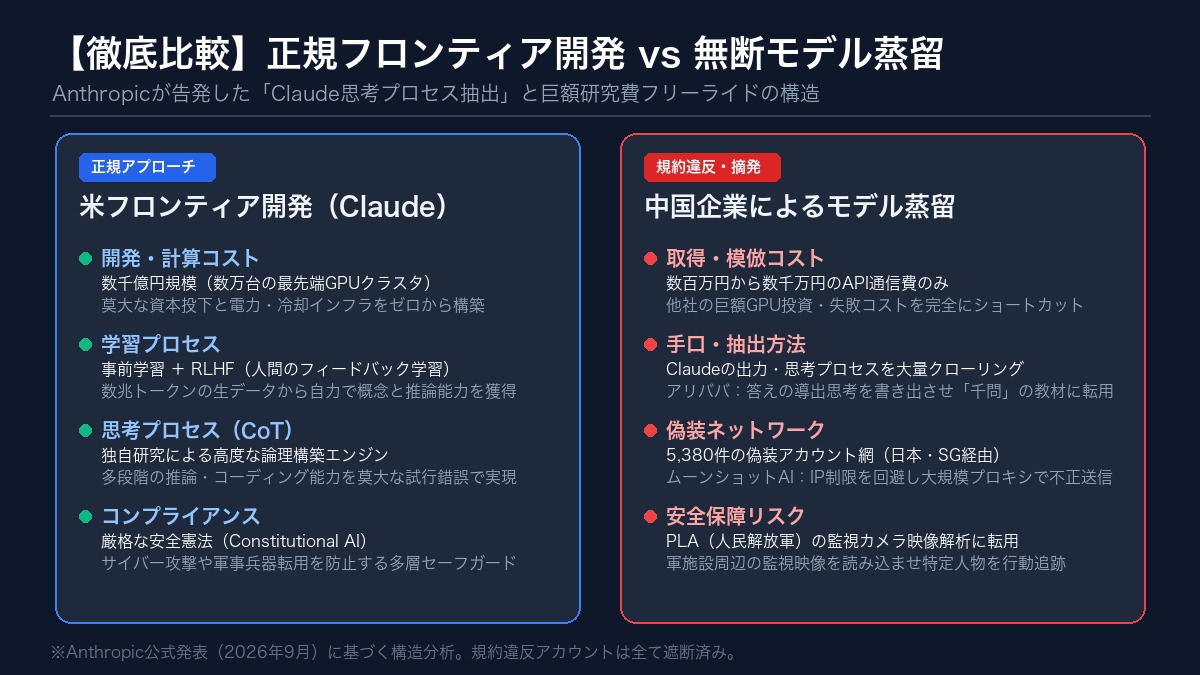
ここで、正規のフロンティアモデル開発と、今回の中国企業による無断モデル蒸留がどれほど桁違いの格差を持つのか、客観的指標と筆者のガチ本音を交えたガチ比較表で見てみましょう。
| 比較項目 | 米フロンティア正規開発(Anthropic / Claude) | 中国企業による無断モデル蒸留(Qwen等) | やってみた筆者のガチ本音 |
|---|---|---|---|
| 開発・計算コスト | 数千億円規模(数万台のH100/Blackwell GPUクラスタ) | 数百万円〜数千万円(APIリクエスト通信費のみ) | コスト差は実に1万分の1以下。正規に開発費を投じている側からすれば完全に強盗レベル。 |
| 学習データソース | 数兆〜数十兆トークンの生データ+厳格なフィルタリング | Claudeが出力した「完成された論理思考ログ(CoT)」 | 生データから論理性を学ぶのは泥臭く困難だが、Claudeの出力はすでに100点満点の純度。 |
| 思考プロセスの獲得 | 膨大な試行錯誤とRLHF(強化学習)による独自獲得 | Claudeの思考過程(Chain-of-Thought)を丸写し | アリババが狙ったのはまさにここ。Claudeの推論精度の高さをそのまま自前モデルへ流し込んだ。 |
| 規約・ライセンス | Constitutional AI(AI憲法)に基づく厳格な安全基準 | Anthropic利用規約(競合モデル訓練の禁止)に完全違反 | 商用APIの規約で「出力を用いた競合モデル訓練」は全世界共通で厳禁。知ってて踏み倒した形。 |
| 調達・インフラリスク | 米エネルギー供給・巨額資金調達のプレッシャー | 米輸出規制(先端半導体禁輸)をAPI経由で事実上無力化 | 先端GPUが買えない中国にとって、米フロンティアのAPIを叩くのは最強の抜け穴だった。 |
表をご覧いただければ一目瞭然ですが、開発コストの格差は文字通り「1万分の1」の世界です。米国のハイテク巨頭たちが何万台もの最新GPUクラスタを構築し、原子力発電所と直結するような異次元のインフラ投資を行ってようやく生み出した「知能の上澄み」を、API経由でストローを挿してチューチュー吸い取っていたようなものです。
特に今回Anthropicが名指ししたアリババは、「答えそのもの」だけでなく「答えを導く思考過程(Chain-of-Thought)」を大量に書き出させたと指摘されています。AIにおける論理的思考とは、まさにこの途中式の精緻さに宿るもの。中国発のAIモデル(Qwenシリーズ)が近年、ベンチマークテストやコーディング評価で「なぜオープンソースなのにこんなに異常に強いのか?米フロンティアに匹敵するではないか」と世界中で騒がれていましたが、その裏側にこうした「巨人の肩に乗るどころか、巨人の脳髄を抜き取るような蒸留工作」が存在していたとすれば、あまりにも辻褄が合ってしまうのです。
3. 【背筋が凍る軍事転用】人民解放軍がClaudeに監視カメラ数百台を読み込ませた理由
モデル蒸留だけでも知財侵害・契約違反として大問題ですが、今回のAnthropicの告発がホワイトハウスや米議会をも巻き込む「安全保障スキャンダル」に発展している最大の理由が、中国人民解放軍(PLA)関連組織による軍事・治安監視への実戦投入です。
報道によると、軍施設周辺などの監視カメラ映像数百台分が、Claudeのマルチモーダル機能(画像・動画理解エンジン)に流し込まれ、特定人物の行動パターンの解析や追跡シミュレーションを行わせていた形跡が確認されたといいます。
これは、AIを開発・利用している者なら誰しもが恐怖を感じるシナリオです。なぜなら:
- 民生用AIの圧倒的な視覚認識能力: Claude 3.5 Sonnetなどは、ぼやけた写真や複雑な図面、複数人の動線から「誰がどこで何を操作したか」を人間以上の精度で読み取ることができます。これを街頭監視カメラ網と連携させれば、瞬時にリアルタイム人物トラッキングシステムが完成してしまいます。
- 自国のインフラ負荷の肩代わり: 膨大な動画フレームの解析はGPUを死ぬほど消費します。自国の限られた計算資源を消費せず、米Anthropicのサーバーに計算処理を肩代わりさせていたことになります。
- 機密情報の逆流リスク: 皮肉なことに、軍事施設の周辺映像を外部の米企業APIに送信していたということは、中国側にとっても重大な情報漏洩リスクを孕んでいたはずですが、それでも背に腹は代えられないほどClaudeの解析能力が突出していた証左でもあります。
AIの平和利用と安全性を社是として掲げ、OpenAIの過度な商業主義に異を唱えてスピンアウトしたダリオ・アモデイ率いるAnthropicにとって、自社のモデルが全体主義国家の人民監視や軍事行動に悪用されていたという事実は、断じて看過できない屈辱であり脅威だったはずです。
4. 【狡猾な偽装工作】シンガポールと日本を経由した「5,380個の幽霊アカウント」
では、米国の厳しい対中アクセス遮断(ジオブロッキング)が敷かれている中で、彼らはどのようにしてAnthropicの目を盗んでいたのでしょうか?
ここで登場するのが、中国のAIユニコーン「月之暗面(Moonshot AI)」が構築していたとされる「5,380件の偽装アカウント網」です。
彼らは、アクセス元IPアドレスをシンガポールや、なんとここ日本に見せかけるプロキシ(中継サーバー)やVPNを大規模に構築。さらに、クレジットカード決済や組織名義も巧妙に分散させ、あたかもアジア圏の健全なスタートアップや一般エンジニアが利用しているかのように偽装してClaude APIへリクエストを送り続けていました。
私たち日本のエンジニアにとって、これは決して対岸の火事ではありません。なぜなら、日本のクラウドサーバー(AWS東京リージョンやさくらインターネット等)や通信回線が、知らぬ間に「中国による米AIスパイ行為の踏み台」として悪用されていた可能性が極めて高いからです。
米政府やAnthropicから見れば、「日本経由のAPIリクエストから大量の異常トラフィックが出ている」と映るわけです。これが放置されれば、将来的に日本国内の正規ユーザーに対するAPI利用制限や本人確認の異常な厳格化といった巻き添え被害(とばっちり)が降りかかってくるリスクすらあります。
5. ぶっちゃけ今後どうなる?米中AI冷戦の激化と、私たち一般エンジニア・ユーザーへの影響
今回のAnthropicの電撃告発は、今後の世界のAI開発エコシステムにどのような地殻変動をもたらすのでしょうか?現役エンジニアとしての私の視点から、3つの重大な変化を予測します。
① APIの「KYC(本人確認・企業実態確認)」が銀行並みに厳格化される
これまでClaudeやOpenAIのAPIは、クレジットカードと電話番号認証さえあれば個人でも数分で発行・利用できました。しかし今後は、一定量以上のAPIトークンを消費する企業・組織に対して、登記簿謄本の提出や厳格な本人確認(KYC: Know Your Customer)、さらには「どのような用途でプロンプトを投げているかのログ監査」が義務付けられる流れが加速するでしょう。
② 「思考プロセス(CoT)」の非公開化・暗号化が進む
OpenAIの「o1」シリーズやClaudeの推論モデルなど、これからのフロンティアAIは「内部でどう考えたか」が競争力の源泉になります。しかし、その途中式を生のテキストでユーザーに返してしまうと、今回のアリババのように一瞬で蒸留されてしまいます。今後、各社は思考プロセスの生出力を隠蔽(ブラインド化)するか、要約版しか返さない仕様へと舵を切る可能性が非常に高いです。
③ 「オープンソースAI」への風当たりと政治的圧力の激化
「中国製オープンソースAIが米国の最先端を追い抜いた!」と喧伝されていた現象の裏に、米フロンティアモデルの無断蒸留があったと公認されたことで、米政府は対中半導体規制だけでなく、「AIモデルデータの流出防止・知的財産保護法」をさらに強化するはずです。米中による「知能のデカップリング(分断)」は、もはや後戻りできない領域に突入しました。
6. 生身のエンジニアが語る本音Q&A(ぶっちゃけFAQ 3問)
読者の皆様から寄せられそうなリアルな疑問に、建前抜きのエンジニア目線でガチ回答します。
Q1. 中国のQwen(千問)が最近めちゃくちゃ賢いと評判でしたが、全部Claudeのパクリだったってことですか?
A. 「全部パクリ」とまでは言えませんが、「最も時間と金がかかる論理推論の核心部分をClaudeからショートカットした」のはほぼ確実な事実と見てよいでしょう。
アリババのエンジニア陣も極めて優秀ですし、中国語処理やベースのモデル設計自体は彼らの実績です。しかし、人間で言えば「基礎体力はあるけれど難問の解き方が分からなかった生徒が、全米模試1位の生徒の解法ノートを盗み見て一気に東大模試A判定を取った」ような状態です。自前の研究開発だけであの速度のキャッチアップができたわけではないことが、今回のAnthropicのデータで暴かれてしまいました。
Q2. 日本で普通にClaudeのAPIを使って開発している個人や中小企業に、何か悪影響はある?
A. 短期的には急なアカウント凍結等はありませんが、中長期的には「レートリミット(利用制限)の強化」や「本人確認の手間」が増える覚悟が必要です。
今回ムーンショットAIが「日本を踏み台(プロキシ)」にしていたため、日本のIPアドレス帯域全体に対するAnthropic側の警戒レベルは間違いなく上がっています。不自然に大量のリクエストを短時間に飛ばすスクリプトを走らせていると、誤検知でAPIキーを止められるリスクが高まるため、適切なリトライ処理や指数バックオフの実装を今まで以上に徹底することをおすすめします。
Q3. Anthropicはどうやってアリババや中国軍の関与まで特定できたの?通信ログだけでそこまで分かるもの?
A. プロンプトの内容(軍事施設名や特有の中国語構文)、プロキシ出口IPのクラスタリング、そして送信された「監視カメラ映像データ」そのものから特定したと考えられます。
Anthropicには元米政府機関やトップクラスのサイバー脅威インテリジェンス専門家が多数在籍しています。5,380件のアカウントが一斉に同じような「論理思考を書き出させるプロンプトテンプレート」を規則正しく送信していれば、統計的フィンガープリンティングで一発で同一組織だと割れます。さらに監視カメラ映像に中国人民解放軍の施設や車両、制服が映り込んでいれば、言い逃れは不可能です。
7. まとめ:AI開発の「道徳と覇権」が衝突した歴史的転換点
今回の産経新聞の報道およびAnthropicの告発は、単なる一企業の利用規約違反ニュースではありません。「数兆円規模の資本と倫理観をもって開発を進める西側フロンティア企業」と、「手段を選ばずその果実を収穫して自国の国力・軍事力に転換しようとする国家主導AI」の激突が、白日の下に晒された瞬間です。
技術の進歩は素晴らしいものです。しかし、他者の莫大な努力と投資の結晶を「蒸留」という名のデジタルな泥棒行為でかすめ取り、あまつさえそれを人々の自由を奪う監視システムに転用する行為は、断じて許されるべきではありません。
Claudeという類まれなる知性を愛する一人の開発者として、Anthropicの断固たる対応を支持するとともに、今後のAIガバナンスと安全保障の行方を固唾をのんで見守っていきたいと思います。
コメント